Ați comandat ceva la un preț foarte bun, ați plătit o „taxă de livrare” de câțiva lei sau o „amendă” anunțată printr-un SMS, iar apoi v-ați dat seama că site-ul nu era cel adevărat. Senzația e neplăcută și e firesc să vă speriați. Vestea bună este că, în cele mai multe cazuri, ce faceți în următoarele minute contează mai mult decât greșeala de mai devreme.
Mai jos găsiți un plan simplu, pe minute, pe care îl puteți urma chiar acum, cu telefonul în mână. Apoi vă explicăm ce contează să spuneți băncii, ce capcane urmează de obicei după o astfel de fraudă și ce drepturi aveți.
Articolul face parte din ghidul complet despre siguranța online și completează articolul despre fraudele cu carduri și plăți online, unde găsiți cum arată aceste capcane înainte să cădeți în ele.
Pe scurt
- Blocați cardul acum, din aplicația băncii, apoi sunați banca la numărul de pe spatele cardului, nu la cel din SMS sau de pe site.
- Spuneți băncii exact ce ați introdus pe site și dacă ați primit sau ați folosit vreun cod prin SMS.
- Păstrați dovezile și raportați la DNSC (1911 sau pnrisc.dnsc.ro) și la Poliție.
- Atenție la a doua capcană: un „angajat al băncii” sau o „firmă de recuperare” care vă sună după fraudă.
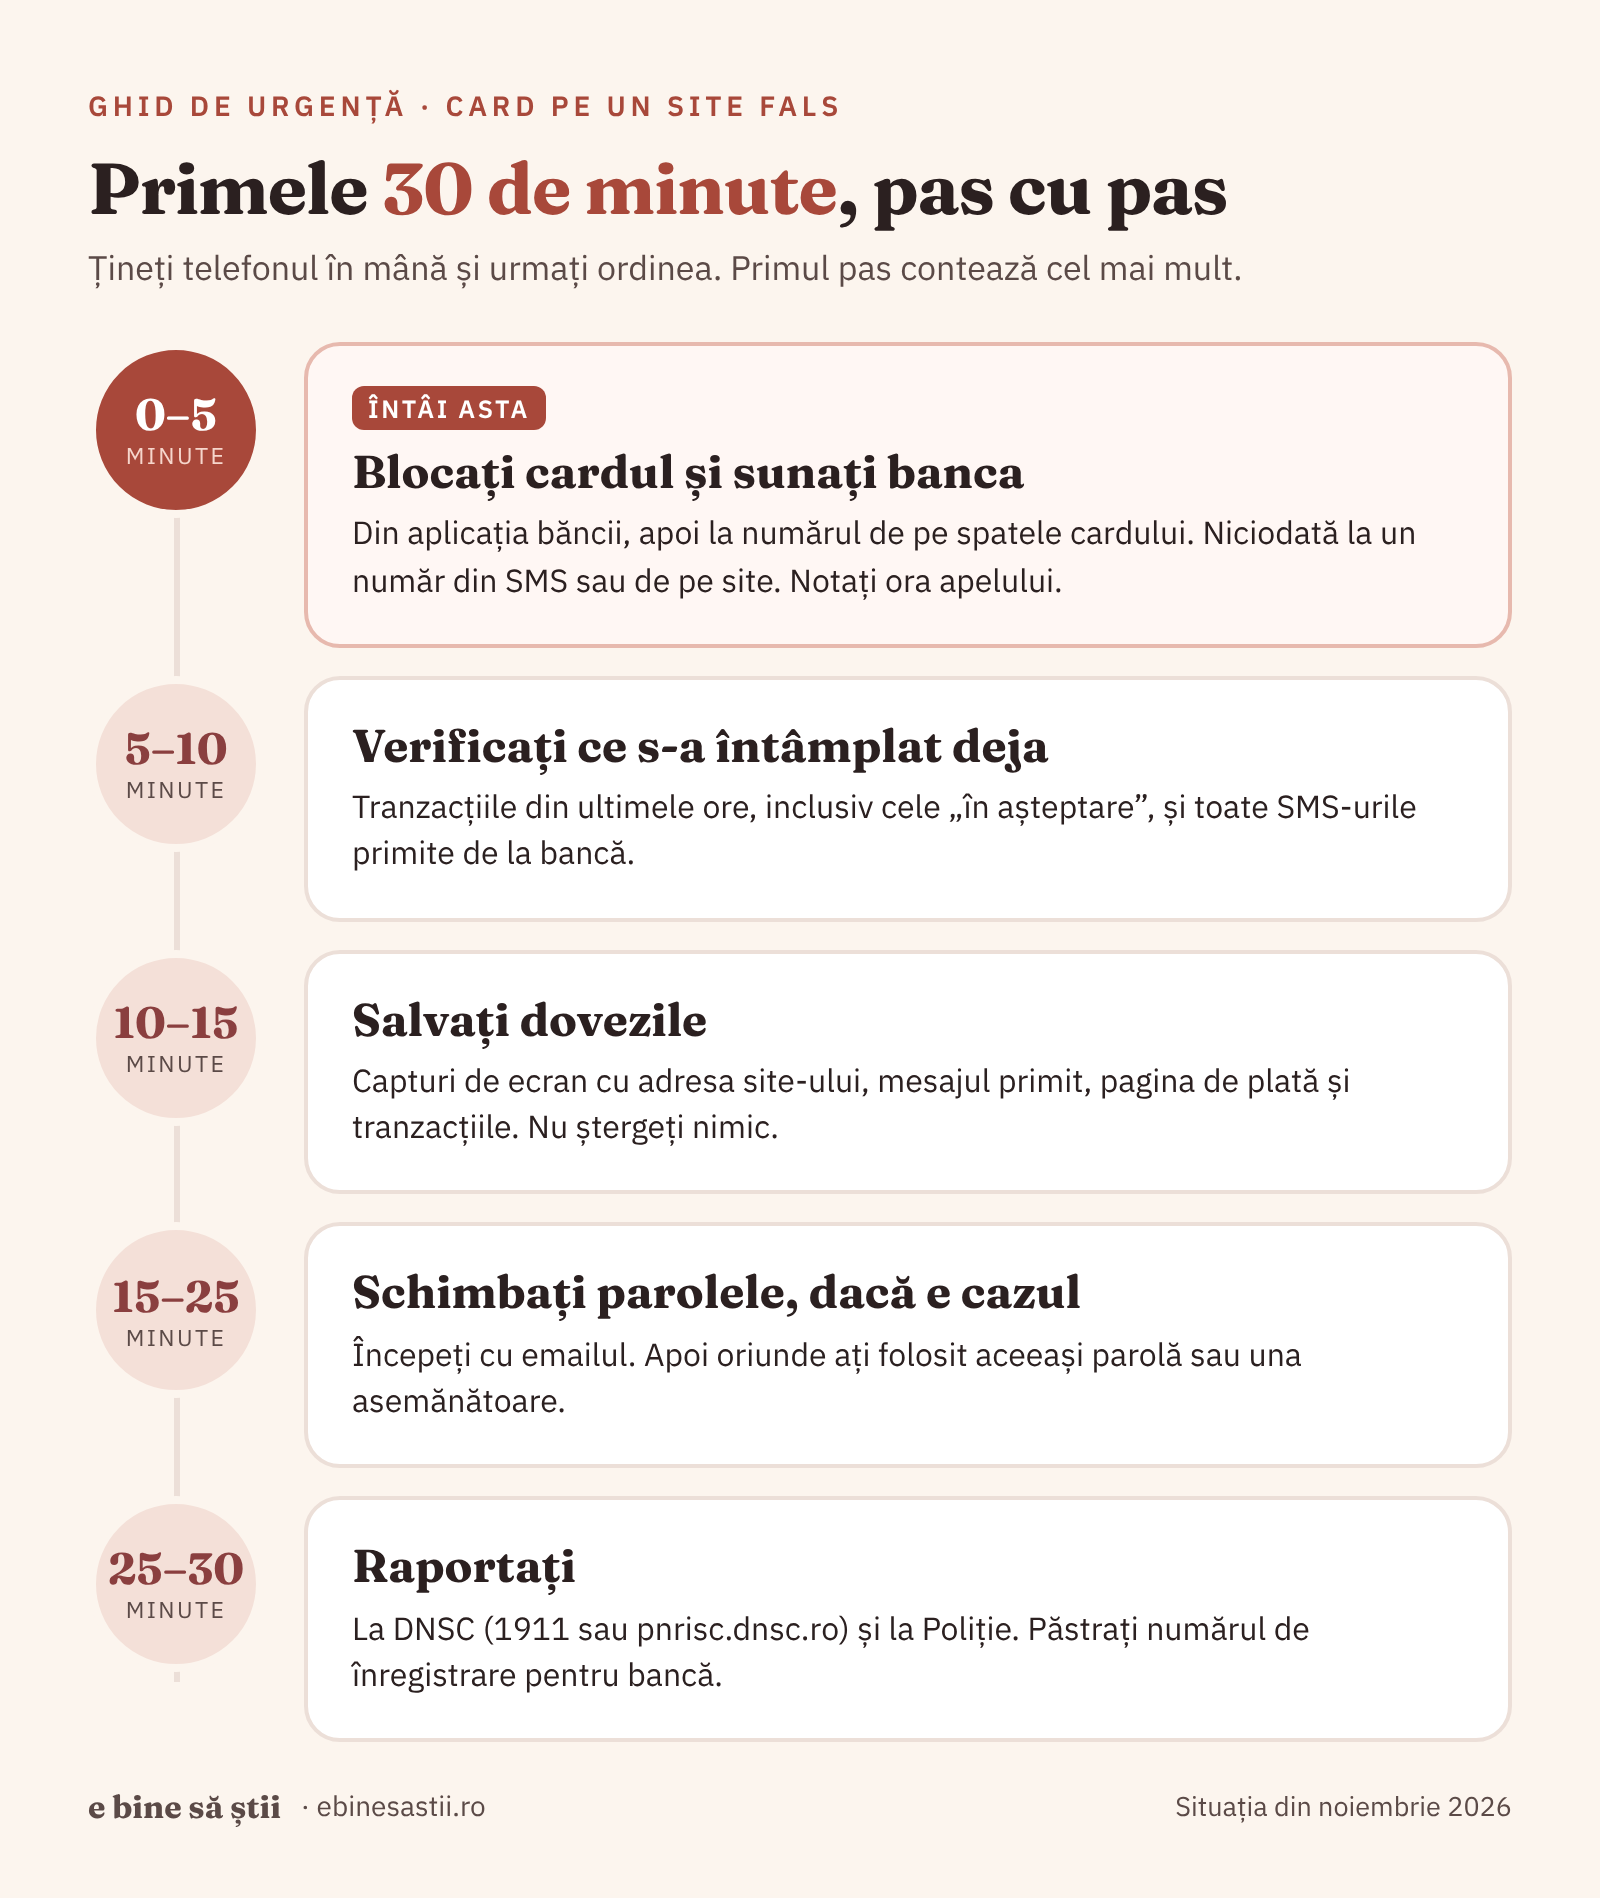
Planul pentru primele 30 de minute
Minutele 0–5: blocați cardul și sunați banca
Deschideți aplicația băncii și căutați opțiunea de blocare a cardului. La multe bănci există și blocarea temporară, care se face dintr-o singură apăsare. Faceți asta înainte de orice altceva: oprește noile plăți până vorbiți cu cineva de la bancă.
Apoi sunați banca. Folosiți numărul de pe spatele cardului sau din aplicația oficială, niciodată un număr primit în SMS, în email sau afișat pe site-ul suspect. DNSC, Poliția Română și Asociația Română a Băncilor recomandă ca orice apel sau mesaj care pare să vină de la bancă să fie verificat printr-un canal oficial separat, nu prin datele de contact primite odată cu el (sursa).
La telefon, cereți:
- blocarea definitivă a cardului și emiterea unui card nou, cu alt număr;
- verificarea tranzacțiilor recente, inclusiv a celor „în așteptare”, care nu apar încă pe extras;
- verificarea dacă cardul a fost adăugat recent într-un portofel digital (Apple Pay sau Google Pay) pe un telefon care nu e al dumneavoastră și, dacă da, dezactivarea lui;
- un număr de înregistrare al sesizării. Notați-l, împreună cu ora apelului.
De ce contează ora: conform legii serviciilor de plată, după ce ați anunțat banca, nu mai suportați nicio consecință financiară pentru plățile neautorizate făcute ulterior cu cardul respectiv, cu excepția situațiilor de fraudă din partea dumneavoastră (sursa). Cu alte cuvinte, de la acel moment riscul trece la bancă.
Minutele 5–10: verificați ce s-a întâmplat deja
- Uitați-vă în aplicația băncii la tranzacțiile din ultimele ore, inclusiv la cele în curs de procesare.
- Citiți toate SMS-urile și notificările primite de la bancă în ultima oră. Un mesaj care spune că s-a adăugat cardul într-un portofel digital sau care conține un cod pentru o operațiune pe care nu ați făcut-o este un semnal foarte important.
- Dacă aveți și alte carduri salvate în același browser sau telefon, verificați și tranzacțiile lor.
Minutele 10–15: salvați dovezile
Nu ștergeți nimic, chiar dacă vă e ciudă. DNSC recomandă păstrarea oricărei dovezi a furtului: emailuri, facturi, chitanțe, copii ale reclamei (sursa). Concret, faceți capturi de ecran cu:
- adresa completă a site-ului din bara browserului;
- SMS-ul, emailul sau reclama prin care ați ajuns acolo, cu numărul sau adresa expeditorului;
- pagina de plată și orice confirmare primită;
- tranzacțiile suspecte din aplicația băncii.
Notați pe o foaie, cât încă vă amintiți bine, ce ați făcut și în ce ordine: la ce oră ați intrat pe site, ce ați completat, ce coduri ați primit și ce ați apăsat. Banca vă va întreba exact aceste lucruri.
Minutele 15–25: schimbați parolele, dacă e cazul
Dacă pe site-ul fals v-ați făcut cont cu emailul și o parolă, presupuneți că parola este acum la escroci. DNSC recomandă schimbarea ei și a tuturor conturilor unde ați folosit aceeași parolă sau una asemănătoare (sursa). Începeți cu emailul, pentru că prin el se pot reseta toate celelalte conturi.
Dacă ați introdus datele de autentificare pentru internet banking, schimbați-le imediat din aplicația oficială și spuneți-i băncii acest lucru la telefon. Iar dacă nu aveți încă activată autentificarea în doi pași pe email, acum e momentul.
Minutele 25–30: raportați
- La DNSC, la numărul 1911 sau pe pnrisc.dnsc.ro. DNSC recomandă explicit, pentru cei care au oferit deja date financiare, contactarea băncii, a Poliției și a DNSC (sursa). Raportarea ajută la blocarea site-ului și îi protejează pe alții.
- La Poliție, la secție sau prin formularul de petiții online. Plângerea penală o puteți depune și mai târziu în aceeași zi, dar nu o amânați: numărul de înregistrare vă poate fi cerut de bancă.
Ce ați introdus pe site schimbă ce aveți de făcut
Nu toate situațiile sunt la fel de grave. Tabelul de mai jos vă ajută să vă dați seama unde vă aflați și ce să spuneți băncii.
| Ce ați introdus | Ce poate face escrocul | Ce faceți în plus |
|---|---|---|
| Numărul cardului, data expirării și codul de pe spate | Poate încerca plăți online cu cardul | Card nou, verificarea tranzacțiilor în următoarele săptămâni |
| Plus un cod primit prin SMS sau o aprobare în aplicația băncii | Poate fi aprobarea unei plăți sau adăugarea cardului în portofelul digital al escrocului | Spuneți băncii exact ce scria în SMS sau în notificare și cereți dezactivarea portofelelor digitale necunoscute |
| Utilizatorul și parola de internet banking | Poate intra în cont | Schimbați datele imediat, din aplicația oficială, și anunțați banca |
| Emailul și o parolă pentru un cont pe site | Poate încerca aceeași parolă și în alte conturi | Schimbați parola peste tot unde ați folosit-o |
| CNP, adresa sau poza actului de identitate | Poate folosi datele pentru alte fraude, în numele dumneavoastră | Menționați asta în plângerea la Poliție și fiți atenți la mesaje sau contracte pe care nu le recunoașteți |
De ce contează atât de mult codul din SMS
Când cineva adaugă un card într-un portofel digital precum Apple Pay sau Google Pay, banca trimite un cod de unică folosință, ca să confirme că titularul face operațiunea. ESET a descris o schemă în care escrocii exact asta urmăresc: site-ul fals cere codul imediat, iar dacă victima îl introduce, cardul ajunge în portofelul digital al atacatorului (sursa). De acolo, escrocul poate plăti ca și cum cardul ar fi al lui.
Bitdefender recomandă în astfel de cazuri blocarea cardului, contactarea imediată a băncii și cererea de dezactivare a tokenurilor de plată necunoscute, adică a cardului „copiat” în portofelele digitale (sursa). De aceea este important să-i spuneți băncii nu doar că ați introdus datele cardului, ci și ce coduri ați primit și ce scria în ele.
A doua capcană: cei care vă sună „să vă ajute”
După o fraudă, sunteți mai vulnerabil decât de obicei: sunteți îngrijorat și vreți să vă recuperați banii. Escrocii știu asta. Două scenarii apar des:
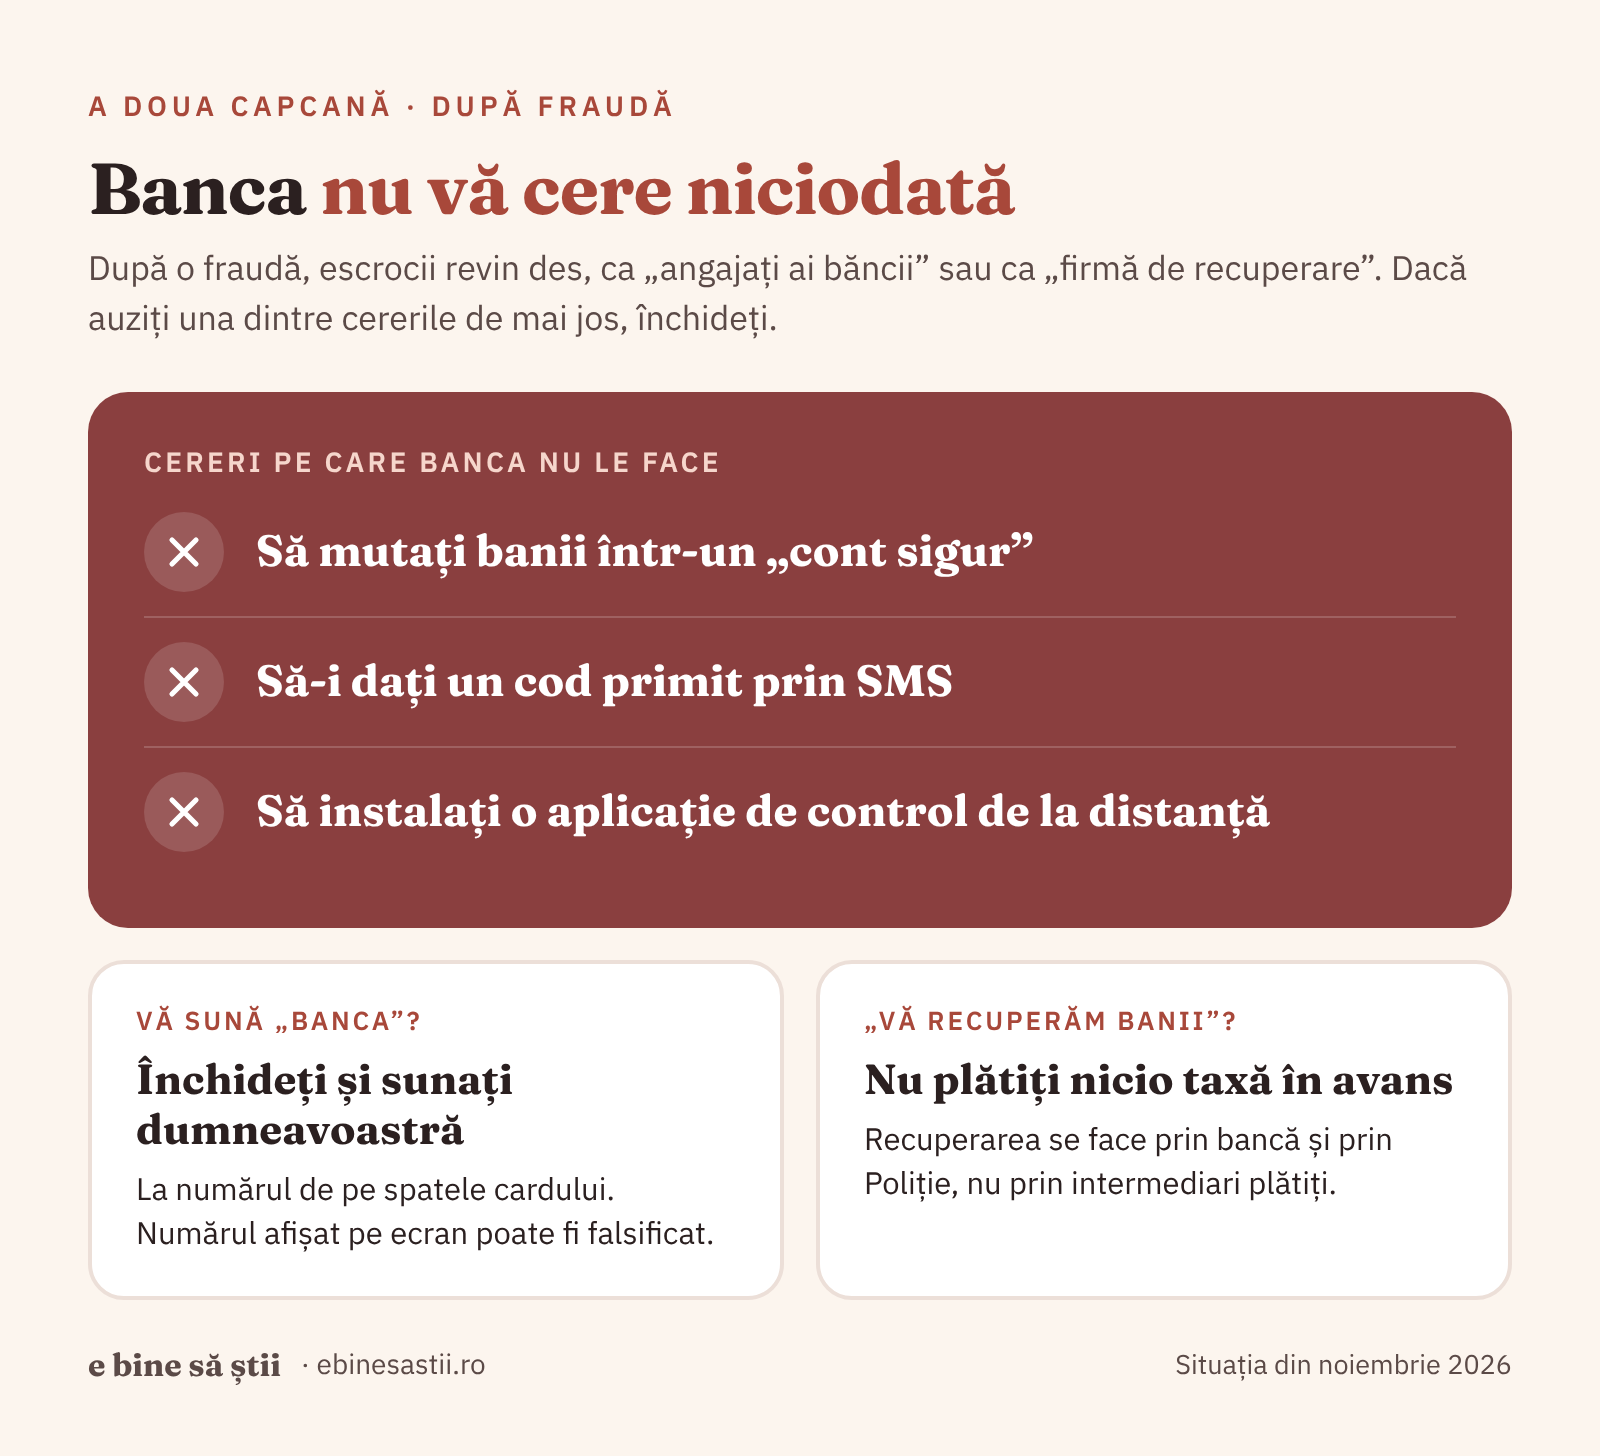
- „Angajatul băncii” care vă sună el pe dumneavoastră. Vă spune că a văzut tranzacțiile suspecte și vă cere un cod, să instalați o aplicație sau să mutați banii într-un „cont sigur”. Pe ecran poate apărea chiar numărul băncii, pentru că escrocii pot falsifica numărul afișat. DNSC, Poliția Română și Asociația Română a Băncilor au avertizat împreună asupra acestor apeluri și amintesc că băncile nu cer niciodată parole sau date de card la telefon (sursa). Închideți și sunați dumneavoastră banca, la numărul de pe card.
- „Firma de recuperare a banilor”. Vă promite că vă aduce banii înapoi, contra unei taxe plătite în avans. Bitdefender avertizează că escrocii revin adesea după prima fraudă exact cu acest pretext (sursa). Recuperarea se face prin bancă și prin Poliție, nu prin intermediari plătiți.
De reținut: banca nu vă cere niciodată să-i mutați banii „în siguranță”, să-i dați un cod primit prin SMS sau să instalați o aplicație de control de la distanță. Am explicat pe larg aceste apeluri în articolul despre phishing, vishing și spoofing.
Primiți banii înapoi? Ce spune legea
Răspunsul cinstit este: depinde de cum a fost făcută plata. Informațiile de mai jos sunt orientative și nu înlocuiesc sfatul băncii sau al unui avocat. Distincția dintre plata autorizată și cea neautorizată am explicat-o și în articolul despre fraudele cu carduri; aici adăugăm detaliile care contează în primele zile.
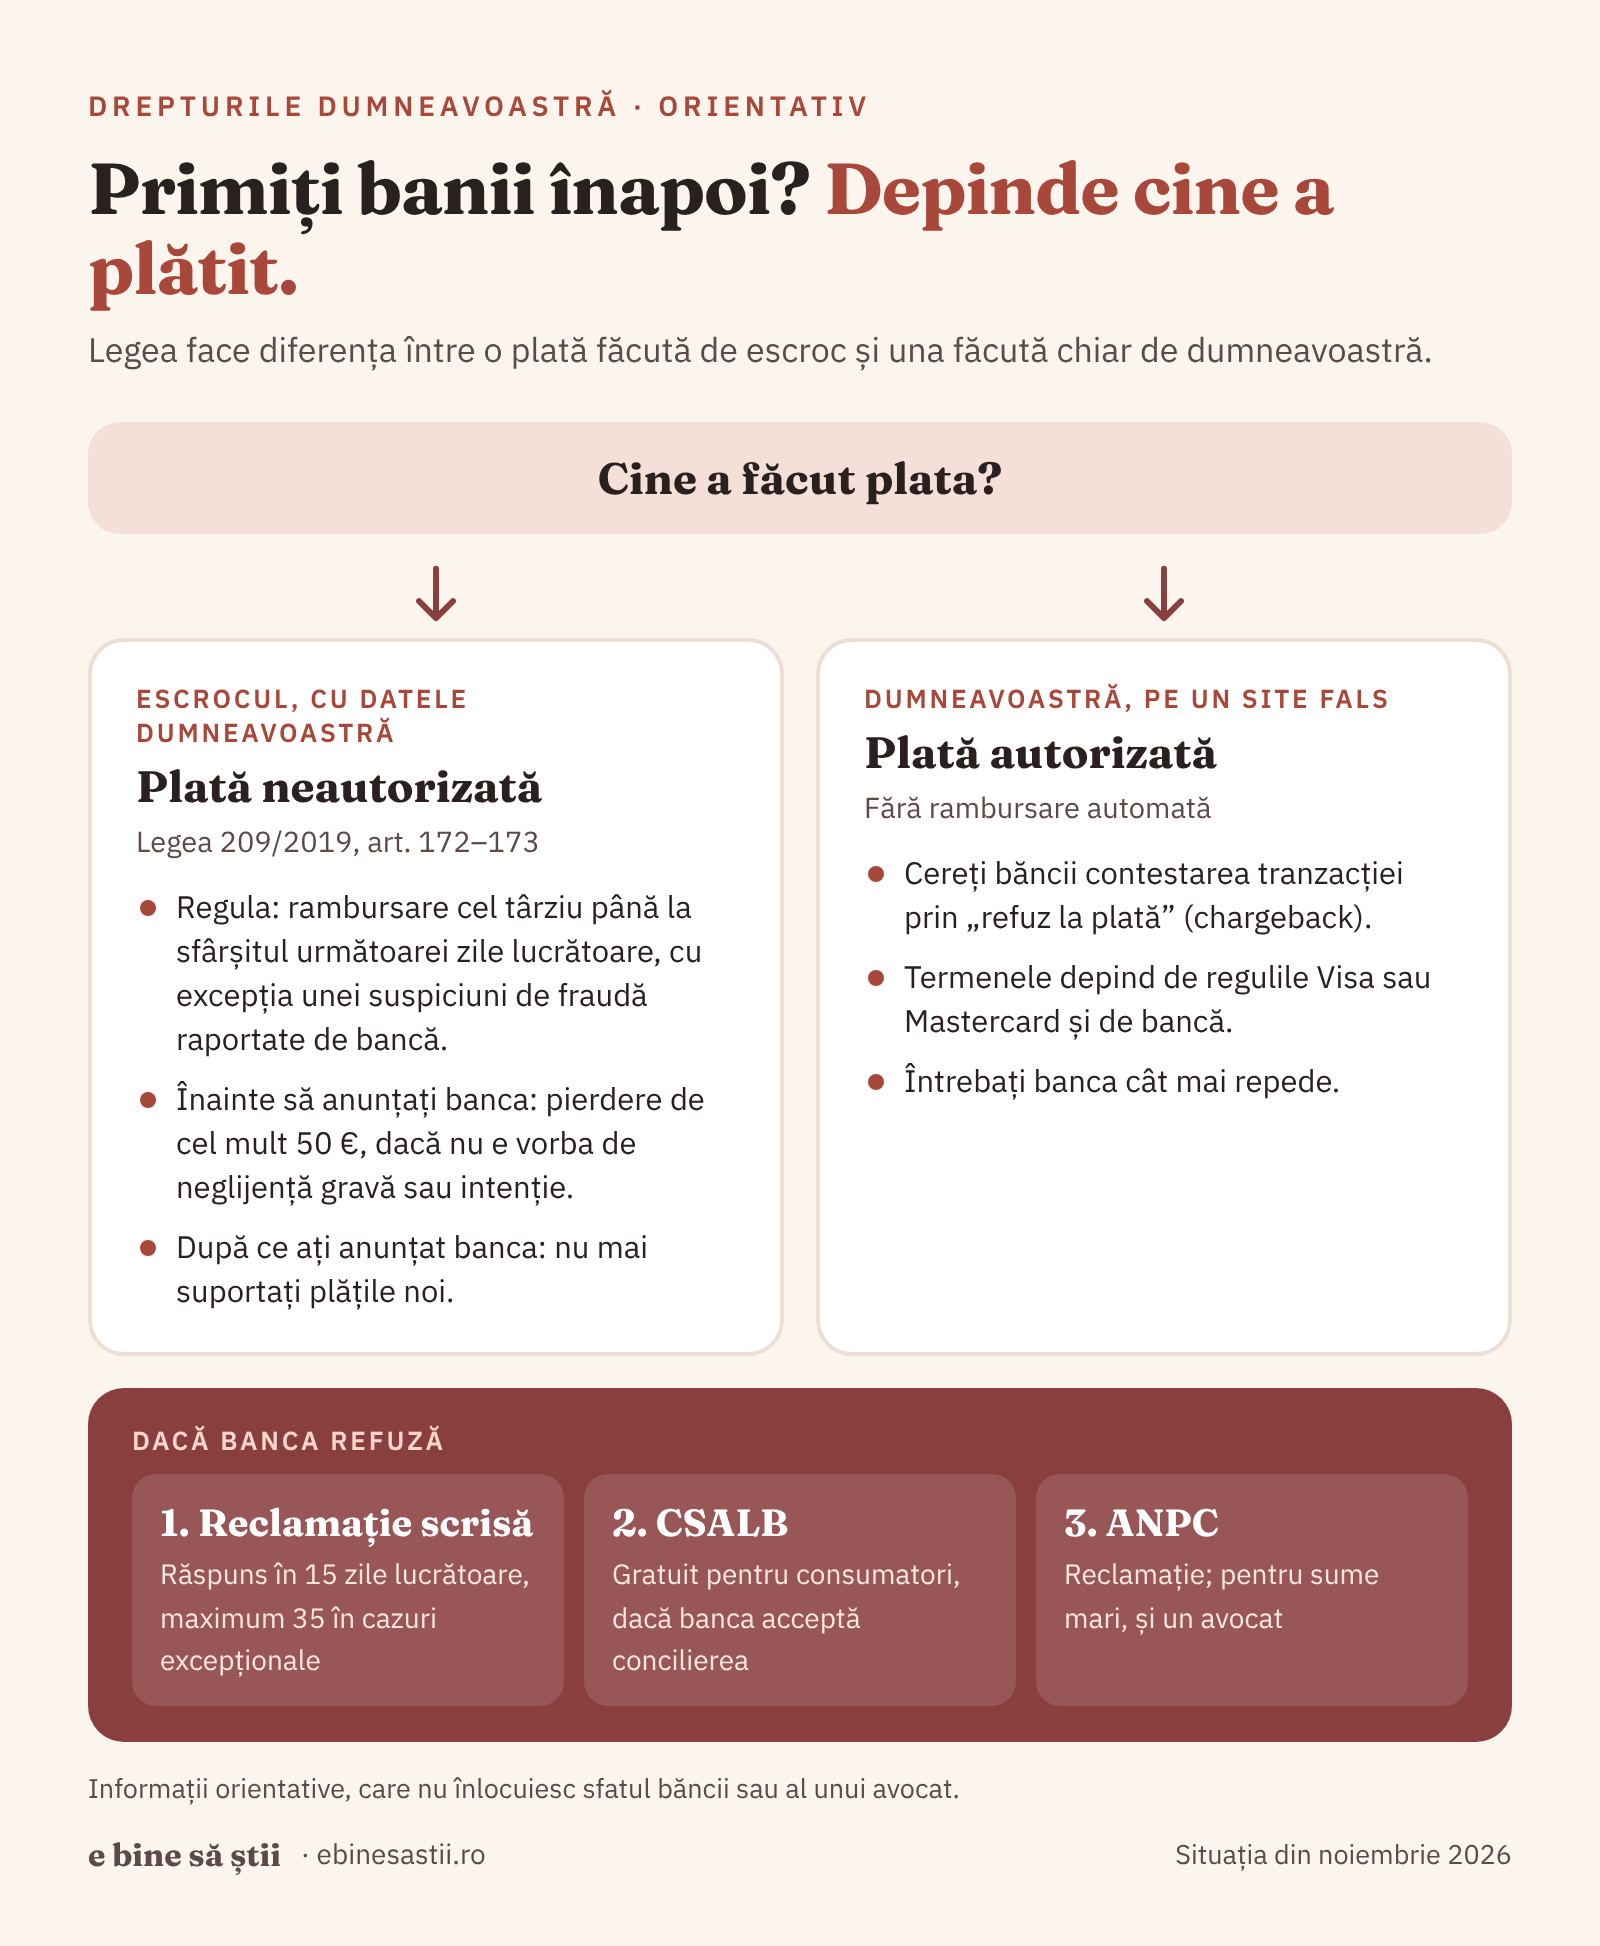
Dacă escrocul a plătit singur cu datele dumneavoastră
- Este o plată neautorizată. Legea 209/2019 (art. 173) prevede, ca regulă, rambursarea imediată sau cel târziu până la sfârșitul următoarei zile lucrătoare. Excepția: banca are motive întemeiate să suspecteze o fraudă și o raportează în scris autorității competente (explicații).
- Dacă negați că ați autorizat plata, banca trebuie să dovedească autentificarea și înregistrarea corectă a operațiunii. Simpla folosire a cardului nu dovedește, singură, că ați autorizat plata sau că ați fost grav neglijent (art. 172, sursa).
- Pentru plățile neautorizate făcute înainte să anunțați banca, legea vă poate lăsa în sarcină o pierdere de cel mult 50 de euro (în lei, la cursul din ziua tranzacției), dacă nu ați acționat fraudulos. Excepția importantă: dacă banca demonstrează neglijența gravă sau intenția dumneavoastră, puteți suporta toată pierderea (sursa).
- Termenul maxim pentru sesizare este de 13 luni de la debitare, dar legea cere să anunțați fără întârzieri nejustificate, de îndată ce observați plata (sursa). Nu vă bazați pe cele 13 luni.
Dacă ați plătit chiar dumneavoastră, pe un magazin fals
Aici ați autorizat plata, dar produsul nu a existat. Nu există o rambursare automată, însă la plata cu cardul banca poate contesta tranzacția prin procedura de refuz la plată (chargeback). BCR, de exemplu, are un formular dedicat, „Refuz la plată” (sursa). Termenele depind de regulile Visa sau Mastercard și de bancă, așa că întrebați-o pe a dumneavoastră cât mai repede.
Dacă banca refuză
- Depuneți o reclamație scrisă la bancă, cu cronologia, tranzacțiile contestate și dovezile. Legea 209/2019 prevede în mod normal un răspuns în cel mult 15 zile lucrătoare, iar în situații excepționale răspunsul final nu ar trebui să depășească 35 de zile lucrătoare (sursa).
- Apelați la CSALB, Centrul de Soluționare Alternativă a Litigiilor în Domeniul Bancar. Procedura este gratuită pentru consumatori, dar banca trebuie să accepte concilierea (CSALB).
- Depuneți o reclamație la ANPC, care are o structură dedicată serviciilor financiare. Pentru sume mari, discutați și cu un avocat.
Ce să nu faceți
- Nu reveniți pe site „ca să vedeți ce se întâmplă” și nu răspundeți la mesaje de la el.
- Nu așteptați să vedeți dacă dispar bani. Cardul se blochează înainte, nu după.
- Nu dați nimănui coduri primite prin SMS, nici măcar cuiva care spune că e de la bancă.
- Nu plătiți pe nimeni pentru „recuperarea” banilor.
- Nu vă învinovățiți prea mult. Aceste site-uri sunt făcute de profesioniști ai înșelăciunii, ca să păcălească oameni atenți. DNSC recomandă chiar să vorbiți cu familia și prietenii despre ce vi s-a întâmplat, ca să fie pregătiți și ei (sursa).
Ce vă protejează data viitoare
- Un card virtual sau un card cu limită mică pentru cumpărăturile online. Multe bănci le oferă gratuit din aplicație. În cel mai rău caz, escrocul ajunge la o sumă mică, nu la tot contul.
- Notificări pentru fiecare plată, activate în aplicația băncii.
- Citirea atentă a fiecărui SMS cu cod: scrie acolo dacă e o plată, ce sumă și ce comerciant, sau dacă e adăugarea cardului într-un portofel digital.
- Un manager de parole, care nu completează parola pe un site clonat. Este un semnal de alarmă foarte util. Detalii în ghidul despre managerii de parole.
- Un antivirus cu protecție web, care blochează multe pagini de fraudă înainte să le vedeți. Opțiunile, inclusiv cele gratuite, sunt în ghidul despre antivirus.
- Verificarea magazinului înainte de plată. Pașii de cinci minute sunt în ghidul despre cumpărăturile sigure de Black Friday.
Întrebări frecvente
Am introdus datele cardului, dar n-am confirmat nimic și nu mi-au dispărut bani. Mai trebuie să blochez cardul?
Da. Unele plăți online nu cer confirmare suplimentară, iar datele pot fi folosite și după câteva zile. Un card nou costă puțin în comparație cu riscul.
Am plătit doar 5 lei „taxă de livrare”. Merită atâta bătaie de cap?
Da. Suma mică este doar momeala; ținta reală sunt datele cardului și, uneori, codul de confirmare. Tratați situația la fel ca pe una cu sumă mare.
Banca m-a sunat chiar ea după fraudă. Pot avea încredere?
Ascultați, dar nu dați niciun cod și nu mutați bani. Închideți și sunați dumneavoastră la numărul de pe card. Dacă apelul a fost real, banca va avea informațiile și la numărul oficial.
Ce fac dacă am dat datele cardului altcuiva din familie, de exemplu al părinților?
Pașii sunt aceiași, dar banca va vorbi doar cu titularul cardului. Sunați împreună cu el, de pe telefonul lui sau cu el lângă dumneavoastră.
📩 Vă este util? Abonați-vă mai jos și primiți cadou două liste gratuite: „10 pași de siguranță online pentru familie”, de pus pe frigider sau de trimis părinților, și, dacă aveți o afacere sau lucrați ca freelancer, checklistul „10 pași ca să vă securizați conturile în 30 de minute”. Veți afla apoi primii despre fraudele noi și despre cum vă protejați. Fără spam, cu dezabonare oricând.
Notă de transparență: acest articol are scop educativ și nu conține linkuri de afiliere. Informațiile despre drepturile dumneavoastră și despre rambursări sunt orientative și nu înlocuiesc sfatul băncii, al unui avocat sau al autorităților. Datele sunt cele publice la data scrierii (noiembrie 2026). Detalii despre modul în care lucrăm găsiți pe pagina Transparență.
Surse
- Legea nr. 209/2019 privind serviciile de plată (Portal Legislativ, Ministerul Justiției)
- DNSC, Poliția Română și ARB despre apelurile false în numele băncilor (TVR Info, preluare AGERPRES)
- DNSC: ce faceți dacă v-au fost furate datele de card (Financial Intelligence, martie 2024)
- DNSC: pașii după ce ați oferit date financiare (Newsweek România, noiembrie 2025)
- Bitdefender: Banca refuză rambursarea după o fraudă? (august 2026)
- Bitdefender: card adăugat în Apple Pay fără permisiune (septembrie 2026)
- ESET despre phishingul care fură codul pentru Apple Pay (Financial Intelligence, februarie 2026)
- Ghidul Legal: plata neautorizată cu cardul, Legea 209/2019, art. 172–173 (octombrie 2026)
- Legeaz.net: operațiunea de plată neautorizată și răspunderea plătitorului
- BCR: formularul „Refuz la plată” (ianuarie 2025)
- CSALB: Centrul de Soluționare Alternativă a Litigiilor în Domeniul Bancar

